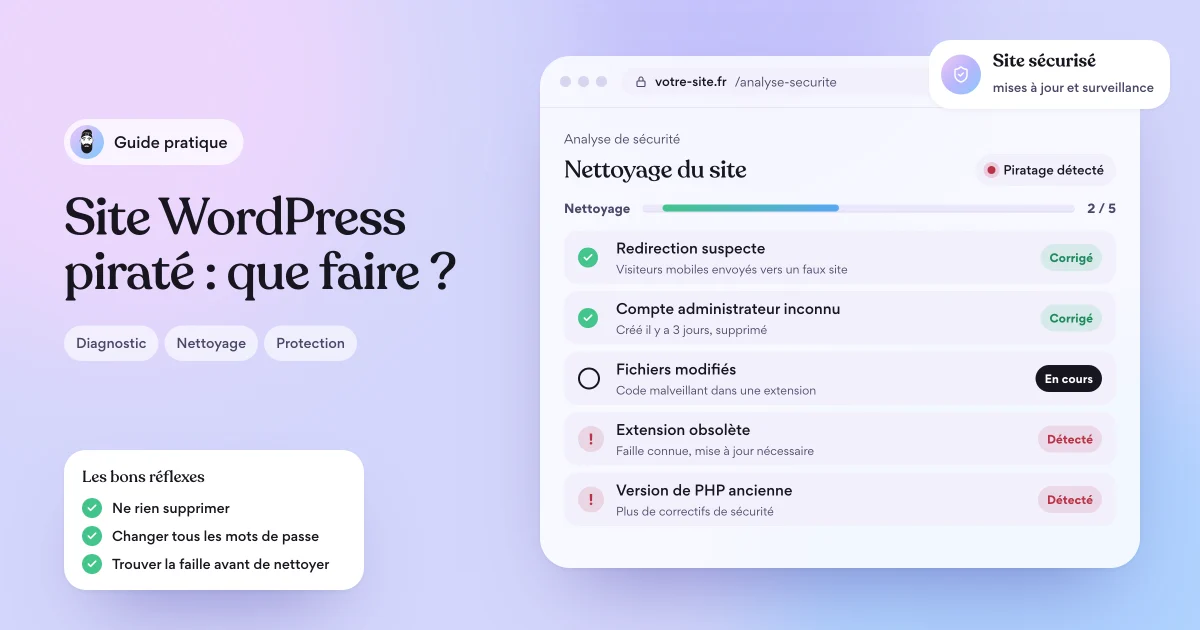
Les signes qui ne trompent pas
Un piratage ne se voit pas toujours au premier coup d’œil. Beaucoup de pirates cherchent justement à rester discrets, pour utiliser votre site le plus longtemps possible. Voici les signes les plus fréquents :
- Des redirections suspectes : vos visiteurs sont envoyés vers des sites de jeux, de pharmacie ou d’arnaques, souvent seulement depuis Google ou sur mobile.
- Des pages inconnues dans Google : en tapant site:votre-site.fr dans Google, vous voyez des pages en japonais, des produits contrefaits ou des contenus que vous n’avez jamais publiés.
- Une alerte de sécurité : « Ce site a peut-être été piraté » dans les résultats Google, ou une page rouge d’avertissement dans le navigateur.
- Des comptes administrateurs inconnus dans WordPress.
- Un site lent, une erreur critique ou une page blanche sans raison apparente.
- Des e-mails qui partent en spam, ou un message de votre hébergeur qui signale un comportement anormal ou suspend votre site.
Un seul de ces signes suffit à justifier une vérification sérieuse.
Les bons réflexes, tout de suite
Quand on découvre un piratage, la première réaction est souvent de tout effacer. C’est une erreur. Voici, dans l’ordre, ce qu’il faut faire :
- Ne supprimez rien : les fichiers modifiés et les comptes créés sont des indices précieux pour trouver par où le pirate est entré.
- Changez vos mots de passe : WordPress, hébergement, FTP, base de données et adresse e-mail associée, depuis un ordinateur sain.
- Prévenez votre hébergeur : il peut confirmer l’attaque, isoler le site et vérifier s’il dispose de sauvegardes.
- Notez ce qui a changé récemment : une extension installée, une mise à jour, un nouveau compte, un prestataire qui a eu des accès.
- Faites des captures d’écran des messages d’erreur, des redirections et des alertes.
- Faites appel à un professionnel si vous n’êtes pas à l’aise : un nettoyage incomplet laisse souvent une porte ouverte, et le site est piraté à nouveau quelques jours plus tard.
Ce qu’il ne faut surtout pas faire
- Restaurer une vieille sauvegarde sans chercher la faille : le site redevient propre, mais la porte d’entrée est toujours là.
- Réinstaller WordPress par-dessus en espérant que ça suffise : les fichiers malveillants se cachent souvent ailleurs, dans les extensions, le thème, les téléversements ou la base de données.
- Payer une rançon ou répondre à un message de chantage.
- Laisser le site en ligne plusieurs semaines : Google peut le déclasser, et vos visiteurs restent exposés.
Comment un site WordPress se fait pirater
WordPress lui-même est solide et bien maintenu. Dans la grande majorité des cas, le piratage passe par ce qui l’entoure :
- Une extension ou un thème pas à jour : des failles sont découvertes régulièrement, y compris dans des extensions très répandues de sauvegarde, de cache ou de formulaire. Les pirates exploitent ces failles automatiquement, sur des milliers de sites, dans les heures qui suivent leur publication.
- Une version de PHP obsolète chez l’hébergeur : PHP est le langage qui fait tourner WordPress. Une version trop ancienne ne reçoit plus de correctifs de sécurité.
- Une extension abandonnée ou téléchargée sur un site pirate (version « gratuite » d’une extension payante) : c’est souvent un cheval de Troie.
- Des mots de passe faibles ou réutilisés, et des comptes d’anciens prestataires jamais supprimés.
- Un hébergement mal sécurisé, ou plusieurs sites sur le même hébergement qui se contaminent entre eux.
La plupart des piratages ne visent pas votre entreprise en particulier : ce sont des robots qui testent des millions de sites à la recherche d’une faille connue.
Comment on nettoie un site piraté
Un nettoyage sérieux ne consiste pas seulement à supprimer quelques fichiers. Voici les étapes que je suis :
- Diagnostic : identifier le type de piratage, les fichiers et les données touchés, et la porte d’entrée.
- Sauvegarde de l’état actuel : pour ne rien perdre de vos contenus et garder une trace.
- Nettoyage : suppression du code malveillant dans les fichiers et la base de données, des comptes inconnus et des portes dérobées.
- Réinstallation propre de WordPress, des extensions et du thème à partir des sources officielles.
- Fermeture de la faille : mises à jour, suppression des extensions inutiles, mise à jour de PHP, nouveaux mots de passe et clés de sécurité.
- Vérifications : Google Search Console, listes noires, e-mails, formulaires, et surveillance les jours suivants.
Et votre référencement Google ?
Un piratage peut laisser des traces dans Google : pages de spam indexées, avertissement de sécurité, baisse de positions. Une fois le site nettoyé :
- vérifiez dans Google Search Console, rubrique « Problèmes de sécurité », si Google a détecté quelque chose ;
- demandez un réexamen si un avertissement est affiché ;
- faites supprimer les pages de spam de l’index et renvoyez votre sitemap ;
- surveillez vos clics et vos positions les semaines suivantes.
Plus le piratage est traité vite, plus le retour à la normale est rapide.
Et les données de vos clients ?
Si votre site contient des données personnelles (comptes clients, commandes, formulaires) et qu’elles ont pu être consultées ou volées, la loi prévoit des obligations : en cas de risque pour les personnes concernées, la violation doit être notifiée à la CNIL dans les 72 heures, et les personnes doivent parfois être prévenues. Gardez une trace de ce qui s’est passé et des mesures prises.
Combien de temps et combien ça coûte ?
Tout dépend du piratage : une infection limitée se traite souvent rapidement, un site très touché ou sans sauvegarde demande plus de travail. Un bon prestataire commence par un diagnostic, puis vous annonce le délai et le coût de la réparation avant d’intervenir.
Une chose est sûre : un dépannage en urgence coûte presque toujours plus cher qu’une année de maintenance préventive.
Éviter que ça recommence
La sécurité d’un site WordPress n’est pas une action ponctuelle : c’est un entretien régulier. Les protections essentielles :
| Protection | Pourquoi |
|---|---|
| Mises à jour régulières | WordPress, extensions et thème : la plupart des failles sont corrigées rapidement par leurs éditeurs |
| Version de PHP à jour | Une version obsolète ne reçoit plus de correctifs de sécurité |
| Sauvegardes automatiques | Stockées en dehors du site, pour pouvoir revenir en arrière rapidement |
| Mots de passe forts et double authentification | Pour bloquer les tentatives de connexion automatiques |
| Extensions réduites au strict nécessaire | Chaque extension inutile est une porte d’entrée potentielle |
| Pare-feu et surveillance | Pour bloquer les attaques connues et être alerté rapidement |
C’est exactement le rôle d’une maintenance WordPress : quelqu’un s’occupe de ces protections pour vous, toute l’année.
En résumé
Un site WordPress piraté se répare, à condition d’agir vite et méthodiquement : ne rien supprimer, changer les mots de passe, trouver la faille, nettoyer en profondeur, puis sécuriser. La meilleure protection reste un site tenu à jour et surveillé.
Votre site est touché ? Le plus rapide est de m’appeler au 06 11 27 62 09, ou de consulter ma page dépannage WordPress. J’interviens à Caen et à distance, partout en France, y compris sur des sites que je n’ai pas créés.